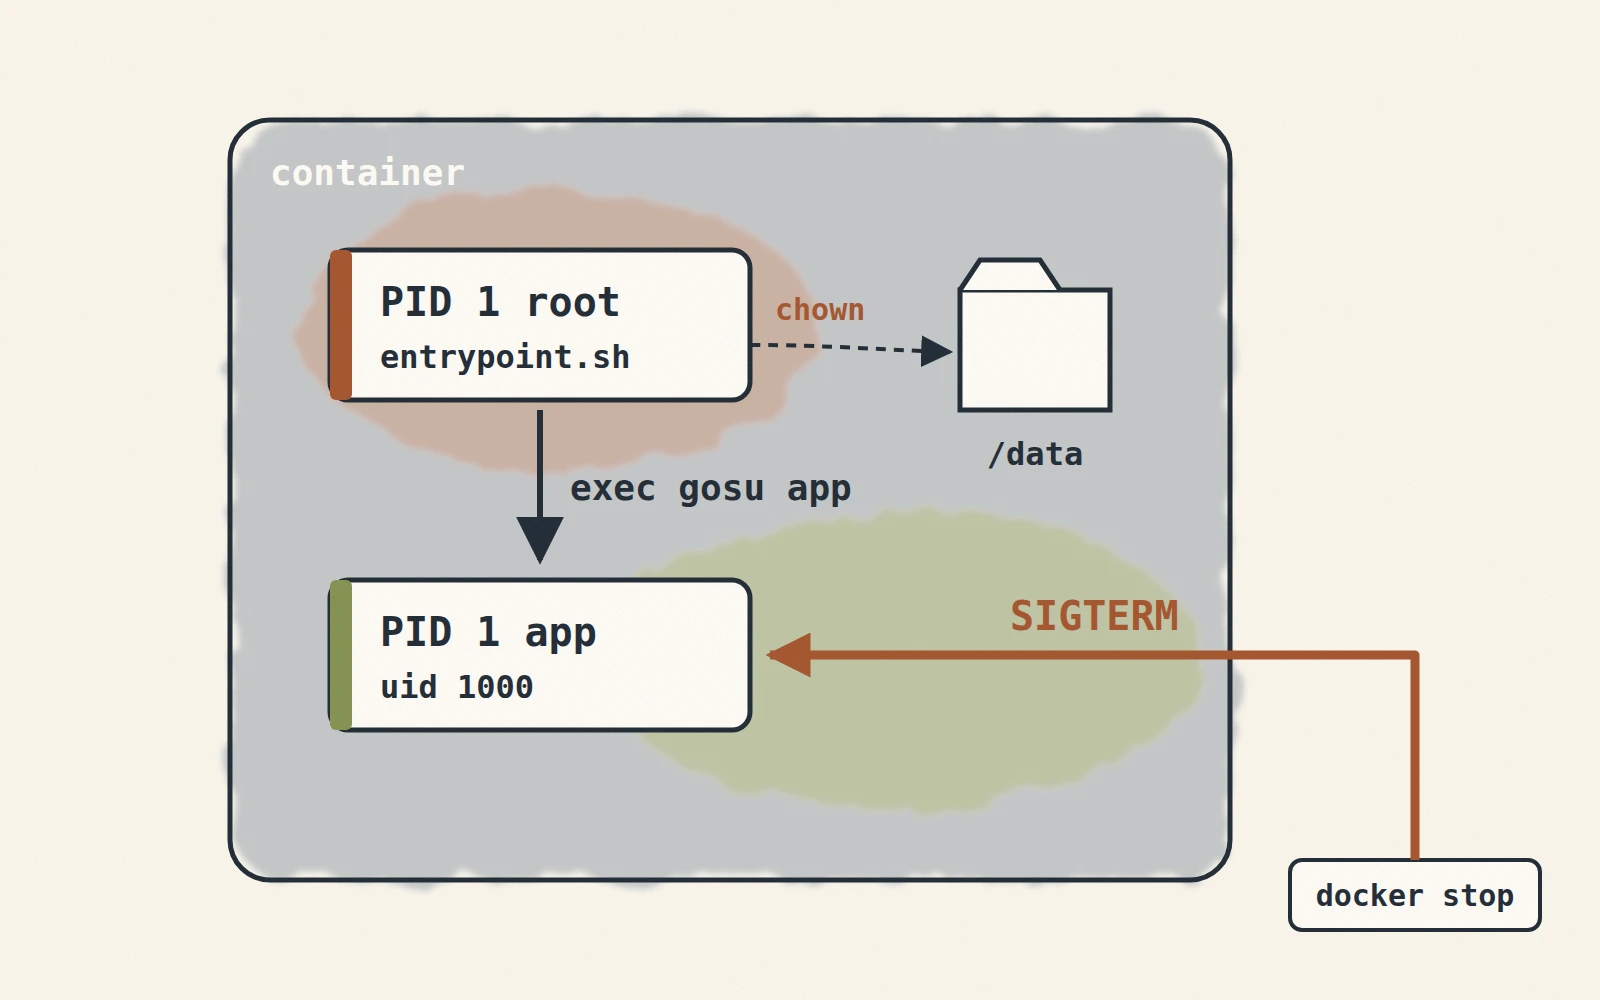
容器的入口脚本有时必须先以 root 建立目录或修正挂载档案的拥有者,再让应用程式以一般使用者启动。gosu 适合放在这个交接点:切换 UID/GID 后直接执行目标程序。
常见问题
选择切换使用者的工具时,可以先看两个常见问题。
档案拥有者与互动终端
容器若以 root 写入宿主机挂载目录,产生的档案可能也由 root 拥有,后续就得再调整权限。让实际工作程序使用预期的 UID/GID,可减少这类清理工作。
在入口脚本中透过 sudo 启动互动式程式时,还要留意它如何处理 TTY 与程序阶层;这些行为取决于设定,不能假设切换使用者后终端控制一定相同。
信号转发
容器停止时,SIGTERM 会送给容器的主要程序。若入口脚本留下额外的父程序,讯号是否抵达 Web 伺服器便取决于该程序有没有转发。exec gosu user server 会把入口脚本替换成目标程序,使容器的主要程序就是应用程式。
什么是 gosu?
依 gosu 专案说明,它借用容器工具解析使用者资讯的做法,切换使用者与群组后 exec 指定命令。gosu 本身不会留下来充当讯号转发程序。
实际应用场景
常见用法是在 Docker 的 ENTRYPOINT 中完成必要的 root 初始化后,让应用程式以一般使用者执行。
下面是一个具体的例子:
首先,在 Dockerfile 中加入几行指令来安装 gosu:
# 基於一個已有的基礎鏡像
FROM some_base_image:latest

WORKDIR /app

# 安裝gosu
RUN apt-get update && apt-get install -y gosu && rm -rf /var/lib/apt/lists/*

# 準備入口點腳本
COPY entrypoint.sh /entrypoint.sh
RUN chmod +x /entrypoint.sh

ENTRYPOINT ["/entrypoint.sh"]
CMD ["default_command"]
然后建立一个入口点脚本 entrypoint.sh,它会根据环境变数来动态创建用户,再使用 gosu 来切换身份运行命令:
#!/bin/bash
# 檢查是否設置了USER_ID和GROUP_ID環境變量
if [ ! -z "$USER_ID" ] && [ ! -z "$GROUP_ID" ]; then
    # 創建用戶組和用戶
    groupadd -g "$GROUP_ID" usergroup
    useradd -u "$USER_ID" -g usergroup -m user
    # 使用gosu執行命令
    exec gosu user "$@"
else
    exec "$@"
fi
这份范例示范程序交接;实际使用时,还要依基础映像与挂载目录的权限设定 UID/GID。
安全性注意事项
虽然 gosu 在容器环境里非常方便,但开发者也提醒了可能存在的安全风险。任何允许切换用户身份的工具,都需要谨慎使用。
就像家里的门钥匙一样,虽然很方便,但如果使用不当,反而可能让安全大门敞开。因此,使用 gosu 时,团队应该确保充分了解使用场景,避免在不安全的情况下滥用。
相关的讨论串可以参考:Keeping the TTY across a privilege boundary might be insecure #37