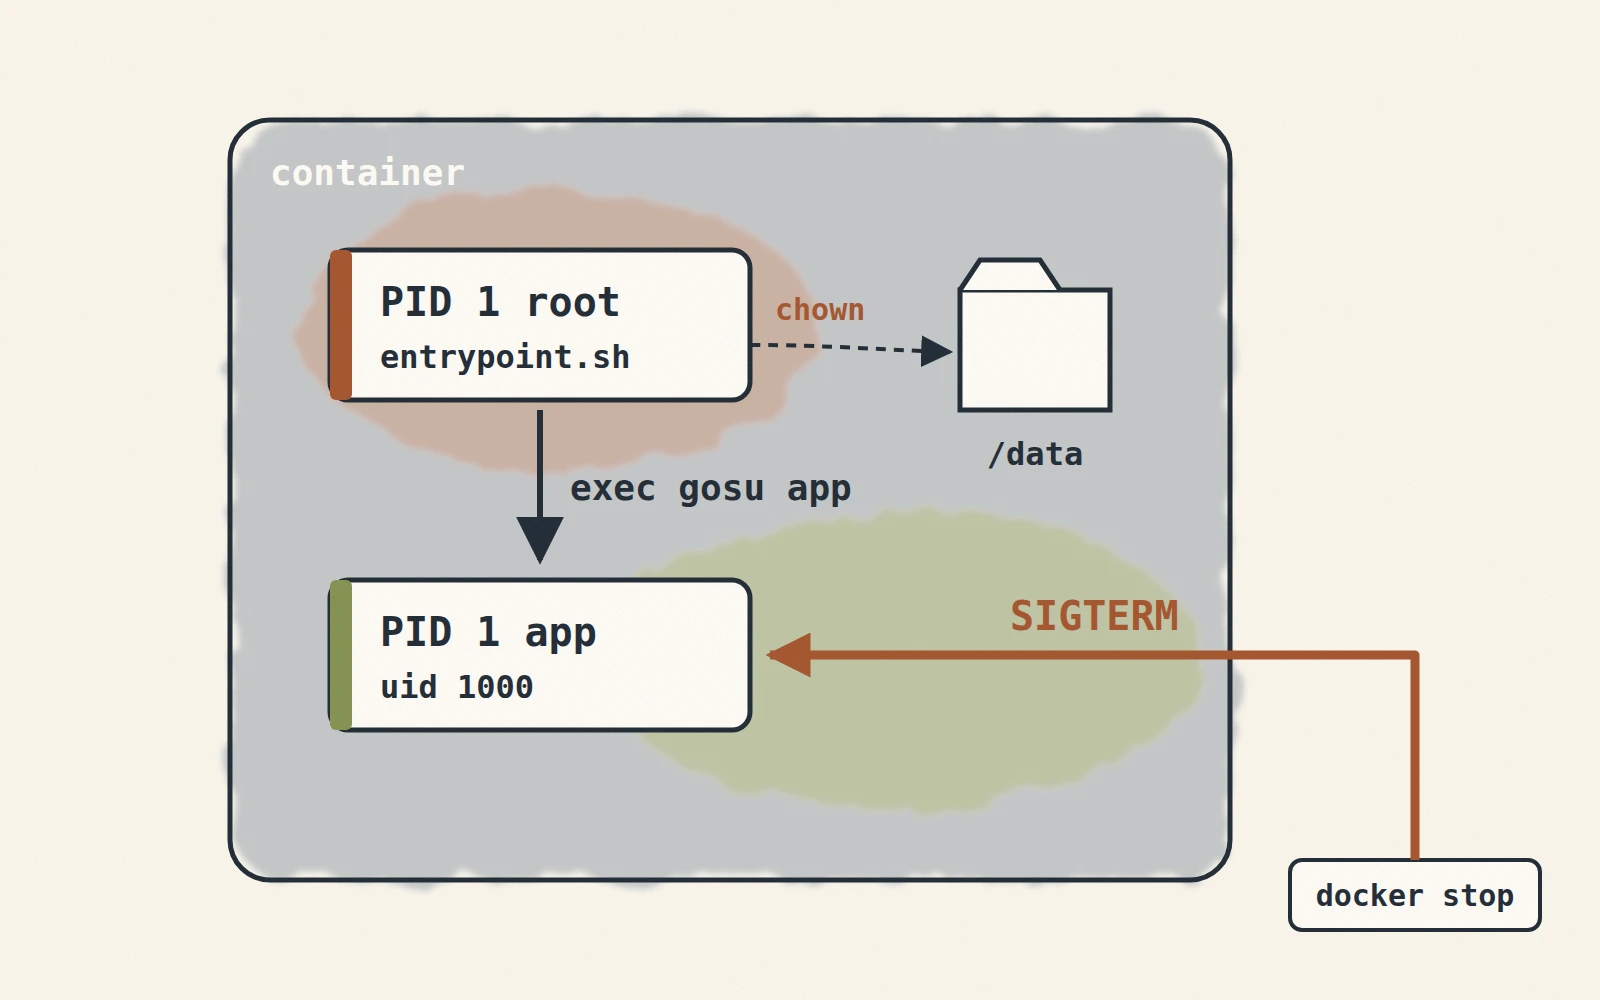
コンテナのエントリーポイントでは、root 権限でディレクトリを作成したり、マウントしたファイルの所有者を調整したりすることがあります。アプリケーション自体は一般ユーザーで起動できます。gosu は UID/GID を切り替えた後、対象プロセスを直接実行します。
よくある問題
ファイルの所有者と対話端末
コンテナ内の root がホストのマウント先に書き込むと、生成されたファイルも root 所有になる場合があります。実行プロセスの UID/GID を合わせれば、後から所有者を修正する作業を減らせます。
エントリーポイントから sudo で対話型プログラムを起動する場合は、プロセス階層と TTY の扱いも確認します。挙動は設定によって変わるため、ユーザーを切り替えただけで端末制御が同じになるとは限りません。
シグナルの伝達
コンテナ停止時の SIGTERM はメインプロセスに届きます。親プロセスが残る構成では、その親が転送しなければアプリケーションにシグナルが届きません。exec gosu user server はシェルをサーバープロセスに置き換えます。
gosu とは?
gosu のプロジェクト説明によると、指定したユーザーとグループを解決し、身分を切り替えてからコマンドを実行します。シグナル転送用の別プロセスとしては残りません。
エントリーポイントの例
Dockerfile で gosu をインストールしてエントリーポイントを指定します。
# 既存の基本イメージを基に作成
FROM some_base_image:latest

WORKDIR /app

# gosuをインストール
RUN apt-get update && apt-get install -y gosu && rm -rf /var/lib/apt/lists/*

# エントリーポイントスクリプトの準備
COPY entrypoint.sh /entrypoint.sh
RUN chmod +x /entrypoint.sh

ENTRYPOINT ["/entrypoint.sh"]
CMD ["default_command"]
エントリーポイントでは指定された UID と GID に合わせてユーザーを作り、アプリケーションを起動します。
#!/bin/bash
# USER_IDとGROUP_ID環境変数が設定されているか確認
if [ ! -z "$USER_ID" ] && [ ! -z "$GROUP_ID" ]; then
    # ユーザーグループとユーザーを作成
    groupadd -g "$GROUP_ID" usergroup
    useradd -u "$USER_ID" -g usergroup -m user
    # gosuを使ってコマンドを実行
    exec gosu user "$@"
else
    exec "$@"
fi
この例はプロセスの引き継ぎを示します。実際には UID/GID の入力を検証し、ベースイメージとマウント先の権限に合わせて設定します。
セキュリティ上の注意
gosu の TTY に関する議論では、権限境界を越えて同じ端末を保持する場合が扱われています。低権限のプロセスが開いた端末を引き継ぎ、環境によっては TIOCSTI で入力キューへ文字を注入できます。次の例は id と改行を注入します。
#include <unistd.h>
#include <sys/ioctl.h>
#include <stdio.h>

int main()
{
    for (char *cmd = "id\n"; *cmd; cmd++) {
        if (ioctl(STDIN_FILENO, TIOCSTI, cmd)) {
            fprintf(stderr, "ioctl failed\n");
            return 1;
        }
    }
    return 0;
}
この呼び出しは明示的な操作なしにキー入力を模倣します。影響は端末、カーネル設定、プロセスの権限によって変わります。コンテナに必ず新しい TTY が割り当てられるわけではありません。-t の有無、端末を保持するプロセス、引き継がれるファイル記述子を確認します。gosu は主にコンテナ起動時の root から一般ユーザーへの切り替えに使い、対話的な権限変更では TTY を別途確認してください。