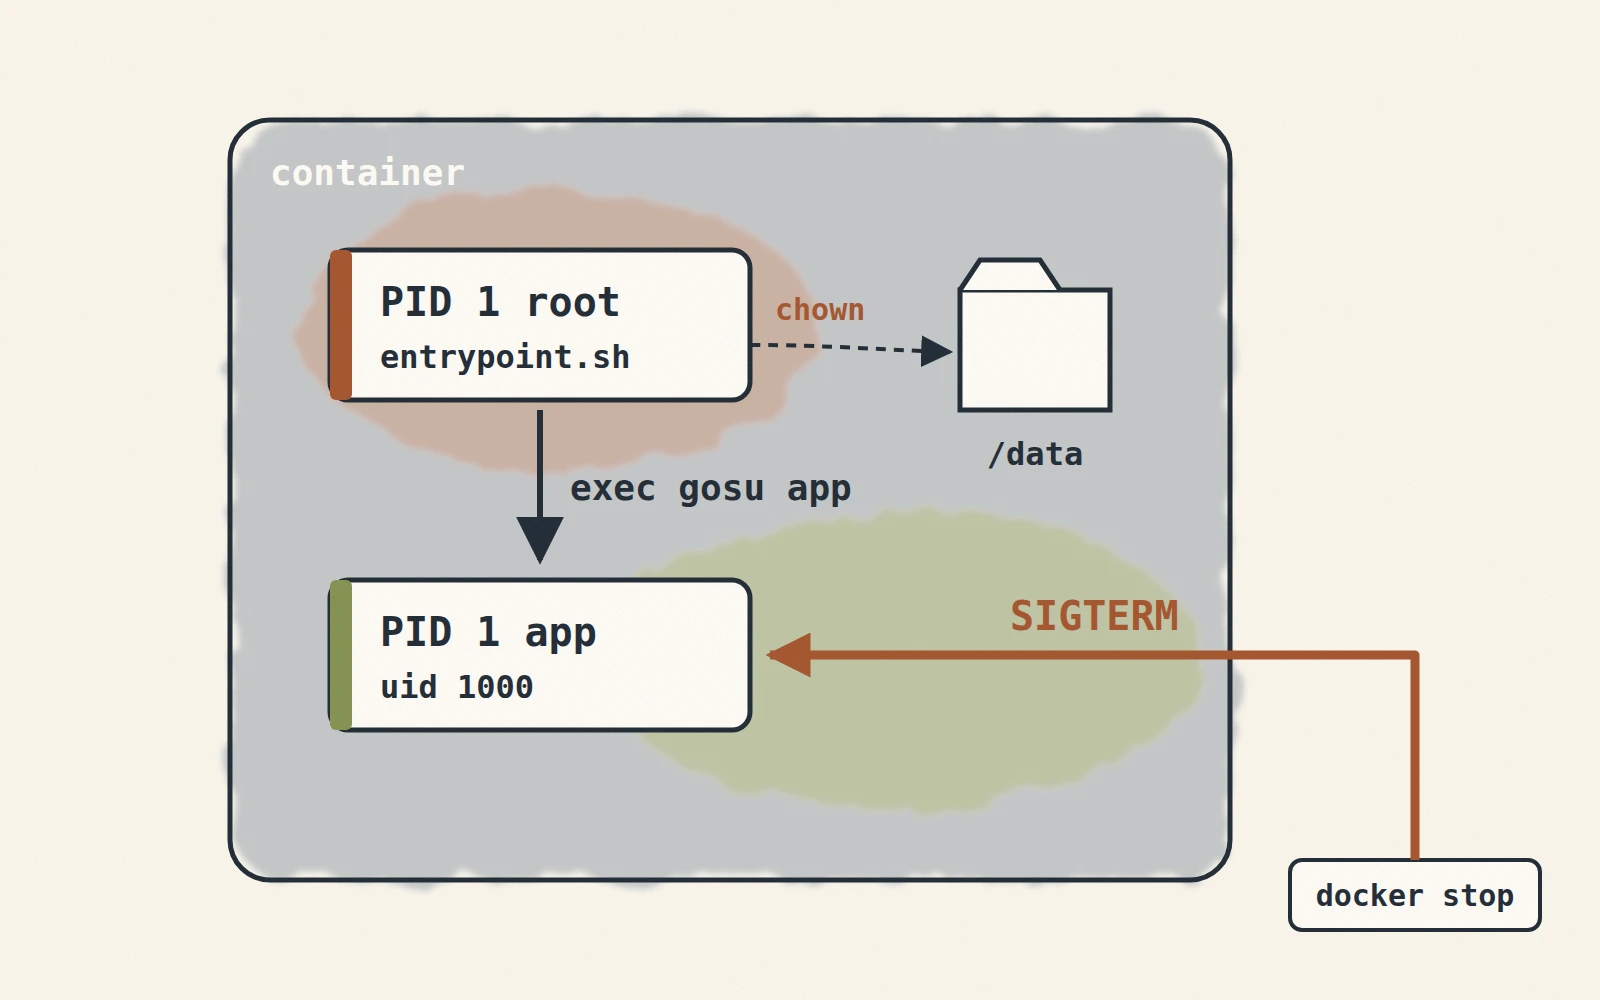
Un point d'entrée conteneur peut avoir besoin de privilèges root pour préparer un répertoire ou fixer la propriété d'un volume monté. L'application elle-même peut alors fonctionner sous un UID ordinaire et GID. gosu gère le transfert et exécute directement le processus cible.
Problèmes courants
Propriété des fichiers et terminaux interactifs
Les fichiers écrits par root dans un répertoire monté sur l'hôte peuvent rester propriété de root sur l'hôte. L'exécution de la charge de travail en vertu de l'UID prévu et GID réduit le besoin de réparer la propriété plus tard.
Lorsqu’un point d’entrée lance un programme interactif avec sudo, il faut examiner l’arbre des processus et le traitement du terminal. Ces comportements dépendent de la configuration ; changer d’utilisateur ne garantit pas un TTY identique.
Transmission de signaux
À l’arrêt du conteneur, SIGTERM est envoyé au processus principal. Si un parent reste actif, l’application ne reçoit le signal que si ce parent le transmet. Avec exec gosu user server, le serveur remplace le shell et devient le processus principal.
Qu'est-ce que le gosu ?
Le projet gosu décrit la résolution de l’utilisateur et du groupe demandés, le changement d’identité et l’exécution de la commande. Il ne reste pas comme un processus de transmission de signal séparé.
Exemple de point d'entrée
Le Dockerfile installe gosu et fixe un point d'entrée:
# Base the image on an existing base image
FROM some_base_image:latest

WORKDIR /app

# Install gosu
RUN apt-get update && apt-get install -y gosu && rm -rf /var/lib/apt/lists/*

# Prepare the entrypoint script
COPY entrypoint.sh /entrypoint.sh
RUN chmod +x /entrypoint.sh

ENTRYPOINT ["/entrypoint.sh"]
CMD ["default_command"]
Le point d'entrée peut créer un utilisateur à partir de l'UID et du GID demandés avant de commencer la charge de travail:
#!/bin/bash
# Check if USER_ID and GROUP_ID environment variables are set
if [ ! -z "$USER_ID" ] && [ ! -z "$GROUP_ID" ]; then
    # Create user group and user
    groupadd -g "$GROUP_ID" usergroup
    useradd -u "$USER_ID" -g usergroup -m user
    # Use gosu to execute the command
    exec gosu user "$@"
else
    exec "$@"
fi
Dans une image réelle, validez les valeurs UID et GID et alignez les permissions de répertoire monté avec le système de base de l'image.
Considérations de sécurité
La discussion sur le TTY de gosu porte sur le maintien d’un terminal ouvert au-delà d’une frontière de privilèges. Un processus moins privilégié peut hériter de ce terminal. TIOCSTI est disponible, il peut injecter des caractères dans la file d'entrée de ce terminal. La démonstration suivante injecte id suivi d'une nouvelle ligne:
#include <unistd.h>
#include <sys/ioctl.h>
#include <stdio.h>

int main()
{
    for (char *cmd = "id\n"; *cmd; cmd++) {
        if (ioctl(STDIN_FILENO, TIOCSTI, cmd)) {
            fprintf(stderr, "ioctl failed\n");
            return 1;
        }
    }
    return 0;
}
Cet appel simule les entrées dactylographiées sans une action explicite de l'utilisateur. Son impact dépend du terminal, des paramètres du noyau et des permissions de traitement. -t est utilisé, qui processus possède le terminal, et quels descripteurs de fichiers traversent la frontière. Le projet recommande gosu principalement pour le transfert root-to-user au démarrage du conteneur; les changements de privilèges interactifs nécessitent un examen ATS séparé.